Google desarmó una botnet escondida en 1,3 millones de TV box con Android TV
En resumen: El Grupo de Inteligencia de Amenazas de Google cortó XCPE, una red que vivía en el firmware de TV box certificados y que, según su investigación, el propio fabricante habría montado para ganar dinero.
El Grupo de Inteligencia de Amenazas de Google (GTIG) anunció el 2 de noviembre que desarmó XCPE, una botnet que vivía dentro de más de 1,3 millones de TV box con Android TV, incluso de equipos con certificación de Google. Según su investigación, Videostrong Technology, un fabricante chino, la desarrolló y la operó a propósito para ganar dinero.
Cómo funcionaba por dentro
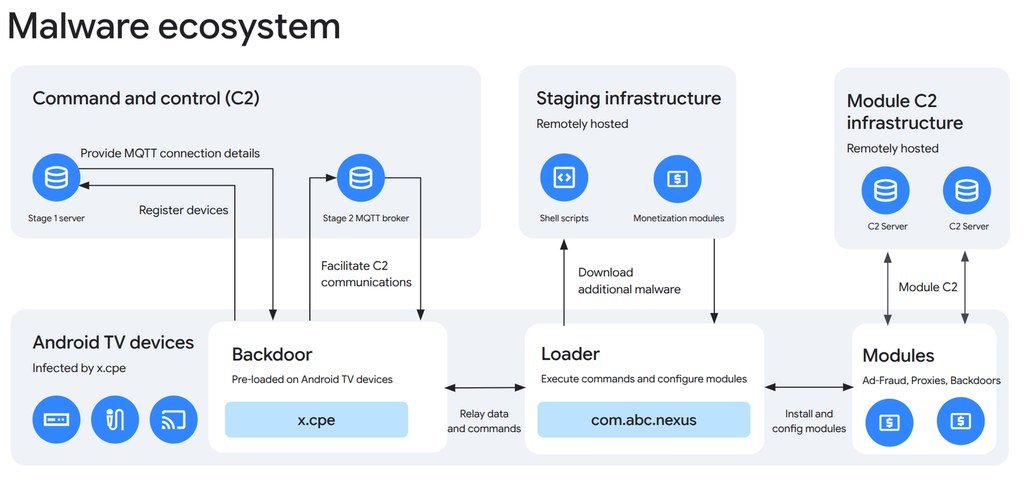
El código venía instalado desde fábrica, en el firmware, con permisos de sistema (el nivel más alto de Android) y nombres como x.cpe o com.oemservice. Si alguien lo borraba, volvía a instalarse solo al reiniciar el equipo desde la partición /oem/. Además apagaba Google Play Protect antes de bajar otros módulos y recibía órdenes por una conexión MQTT permanente.
Qué podían hacer los atacantes
Con esa puerta abierta podían instalar aplicaciones sin avisar, ejecutar comandos con privilegios de administrador, mapear la red de la casa, sacar capturas de la pantalla, simular toques de teclado y abrir una consola remota en el aparato.
Cómo ganaban plata
Videostrong vendía el acceso a otros delincuentes, que cargaban sus propios módulos. Algunos usaban la conexión de internet del usuario como salida para tráfico ajeno (los llamados proxies residenciales); otros hacían fraude publicitario con aplicaciones invisibles que enviaban impresiones falsas. Google encontró hasta tres programas de proxy en un mismo equipo, y el mismo código apareció también en dispositivos de telemedicina, karaokes y cartelería digital.
Qué hizo Google
Inició acciones legales contra los dominios y servidores que Videostrong usaba para controlar la red y contra los de más de una docena de familias de malware que se cargaban por esa puerta. También le prohibió a Videostrong y a sus futuras filiales fabricar o vender dispositivos certificados, y cambió la forma en que verifica el firmware de los Android TV certificados. Admitió que el código ofuscado se cargaba después del primer arranque y así esquivaba las pruebas.
El operativo se hizo junto con la Policía Nacional de Japón, Lumen, HUMAN Security, Plume, Synthient y TrendAI. Google calcula además que al menos 10 millones de equipos más, infectados por módulos de los afiliados, podrían perder el control remoto tras la caída de esos servidores; es una estimación suya, no todos vienen de XCPE. El mapa que publicó muestra equipos en casi todos los continentes, con Brasil y el sudeste asiático entre las zonas más marcadas.
Qué conviene hacer
Google asegura que, con la red desarticulada, los equipos afectados deberían quedar seguros de usar. Aun así recomienda comprar dispositivos conectados sólo a marcas reconocidas (y revisar su lista de socios certificados), instalar aplicaciones únicamente desde tiendas confiables, dejar Play Protect activado y desconfiar de las apps que pagan por «compartir internet» o por el «ancho de banda sin usar», que son la vía principal por la que crecen estas redes ilegales.
Si tenés un TV box o un Android TV y te queda la duda, este es un buen momento para fijarte de dónde vino y qué aplicaciones tiene instaladas. En MBTECNIC seguimos de cerca estas noticias porque la seguridad de los equipos que usás todos los días también es parte de cuidar tu tecnología.