Google desmonta uma botnet escondida em 1,3 milhão de TV boxes com Android TV
Resumo: O Grupo de Inteligência de Ameaças do Google cortou a XCPE, uma rede que vivia no firmware de TV boxes certificados e que, segundo a investigação, o próprio fabricante teria montado para ganhar dinheiro.
O Grupo de Inteligência de Ameaças do Google (GTIG) anunciou em 2 de novembro que desmontou a XCPE, uma botnet que vivia dentro de mais de 1,3 milhão de TV boxes com Android TV, inclusive aparelhos com certificação do Google. Segundo a investigação, a Videostrong Technology, fabricante chinesa, a desenvolveu e operou de propósito para ganhar dinheiro.
Como funcionava por dentro
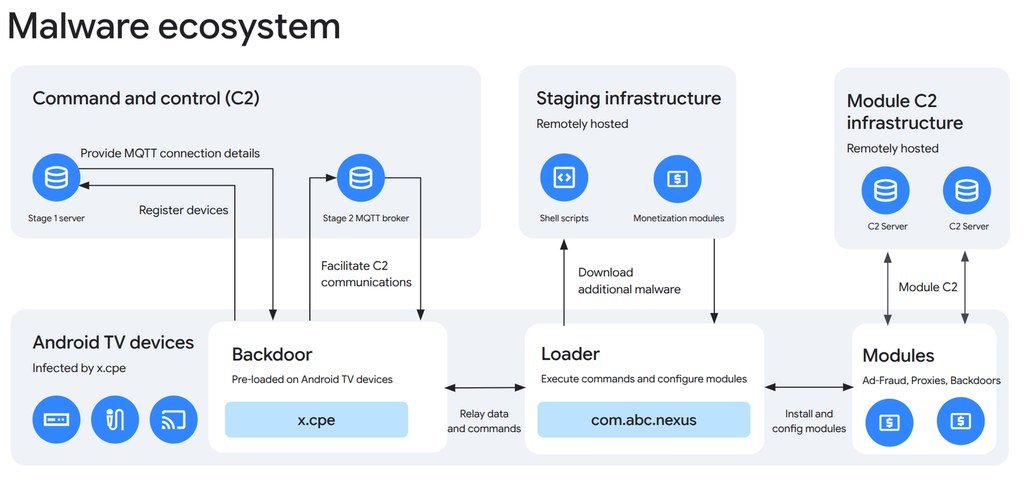
O código vinha instalado de fábrica, no firmware, com permissões de sistema (o nível mais alto do Android) e nomes como x.cpe ou com.oemservice. Se alguém o apagasse, ele se reinstalava sozinho ao reiniciar o aparelho, a partir da partição /oem/. Além disso, desligava o Google Play Protect antes de baixar outros módulos e recebia ordens por uma conexão MQTT permanente.
O que os atacantes podiam fazer
Com essa porta aberta, eles podiam instalar aplicativos sem avisar, executar comandos com privilégios de administrador, mapear a rede da casa, capturar a tela, simular toques de teclado e abrir um terminal remoto no aparelho.
Como ganhavam dinheiro
A Videostrong vendia o acesso a outros criminosos, que carregavam seus próprios módulos. Alguns usavam a conexão de internet do usuário como saída para o tráfego de terceiros (os chamados proxies residenciais); outros faziam fraude publicitária com aplicativos invisíveis que enviavam impressões falsas. O Google encontrou até três programas de proxy no mesmo aparelho, e o mesmo código apareceu também em dispositivos de telemedicina, karaokês e painéis digitais.
O que o Google fez
Entrou com ações legais contra os domínios e servidores que a Videostrong usava para controlar a rede e contra os de mais de uma dúzia de famílias de malware carregadas por essa porta. Também proibiu a Videostrong e suas futuras filiais de fabricar ou vender dispositivos certificados e mudou a forma como verifica o firmware dos Android TV certificados. Admitiu que o código ofuscado era carregado depois da primeira inicialização, o que o fazia escapar dos testes.
A operação foi feita com a Polícia Nacional do Japão, Lumen, HUMAN Security, Plume, Synthient e TrendAI. O Google calcula ainda que pelo menos 10 milhões de aparelhos a mais, infectados por módulos dos afiliados, podem perder o controle remoto com a queda desses servidores; é uma estimativa dele, e nem todos vêm da XCPE. O mapa que publicou mostra aparelhos em quase todos os continentes, com o Brasil e o Sudeste Asiático entre as áreas mais marcadas.
O que convém fazer
O Google garante que, com a rede desarticulada, os aparelhos afetados devem ficar seguros para uso. Mesmo assim, recomenda comprar dispositivos conectados só de marcas reconhecidas (e conferir sua lista de parceiros certificados), instalar aplicativos apenas de lojas confiáveis, manter o Play Protect ativado e desconfiar de apps que pagam para «compartilhar a internet» ou pela «banda não utilizada», a principal via de crescimento dessas redes ilegais.
Se você tem uma TV box ou uma Android TV e ficou com dúvida, este é um bom momento para ver de onde ela veio e quais aplicativos tem instalados. Na MBTECNIC acompanhamos de perto essas notícias porque a segurança dos aparelhos que você usa todos os dias também faz parte de cuidar da sua tecnologia.