구글, 안드로이드 TV 박스 130만 대에 숨어 있던 봇넷 해체
요약: 구글 위협 인텔리전스 그룹이 인증된 TV 박스 펌웨어에 숨어 있던 네트워크 XCPE를 차단했습니다. 조사에 따르면 제조사가 돈을 벌려고 직접 만든 것입니다.
구글 위협 인텔리전스 그룹(GTIG)은 11월 2일, 구글 인증을 받은 기기를 포함해 130만 대가 넘는 안드로이드 TV 박스에 숨어 있던 봇넷 XCPE를 해체했다고 발표했습니다. 조사에 따르면 중국 제조사 Videostrong Technology가 돈을 벌 목적으로 일부러 개발하고 운영했습니다.
내부에서 어떻게 작동했나
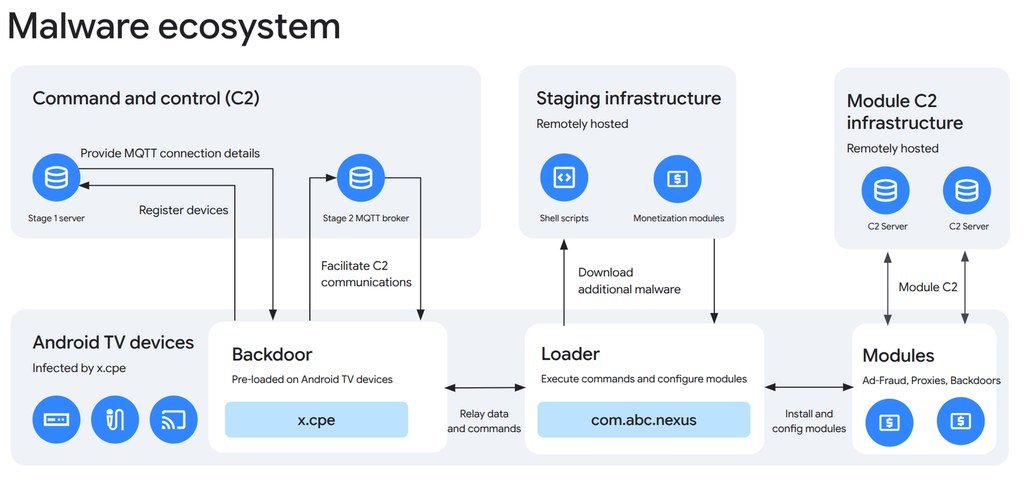
코드는 공장 출고 때부터 펌웨어에 설치돼 있었고, 안드로이드 최고 수준인 시스템 권한으로 x.cpe 또는 com.oemservice 같은 이름으로 동작했습니다. 누군가 지워도 재부팅하면 /oem/ 파티션에서 저절로 다시 설치됐습니다. 또 다른 모듈을 내려받기 전에 구글 Play 프로텍트를 끄고, 상시 MQTT 연결로 명령을 받았습니다.
공격자가 할 수 있던 일
이렇게 열린 문으로 앱을 몰래 설치하고, 관리자 권한으로 명령을 실행하고, 집 안 네트워크를 파악하고, 화면을 캡처하고, 키 입력을 흉내 내고, 기기에서 원격 셸을 열 수 있었습니다.
어떻게 돈을 벌었나
Videostrong은 접근 권한을 다른 범죄자에게 팔았고, 그들은 자기 모듈을 올렸습니다. 일부는 사용자의 인터넷 회선을 남의 트래픽 출구로 썼고(이른바 주거용 프록시), 다른 일부는 가짜 노출을 보내는 보이지 않는 앱으로 광고 사기를 쳤습니다. 구글은 한 기기에서 프록시 프로그램을 최대 세 개까지 찾았고, 같은 코드가 원격 의료 기기, 노래방 기기, 디지털 간판에서도 나왔습니다.
구글이 한 일
Videostrong이 네트워크를 제어하는 데 쓴 도메인과 서버, 그리고 이 문으로 올라온 십여 개 악성코드 계열의 제어 서버를 상대로 법적 조치를 취했습니다. 또 Videostrong과 앞으로 생길 계열사가 인증 기기를 만들거나 팔지 못하게 금지하고, 인증된 안드로이드 TV의 펌웨어 검증 방식을 바꿨습니다. 구글은 난독화된 코드가 첫 부팅 뒤에 로드돼 테스트를 피했다고 인정했습니다.
이번 작전은 일본 경찰청, Lumen, HUMAN Security, Plume, Synthient, TrendAI와 함께 진행했습니다. 구글은 제휴 범죄자의 모듈에 감염된 기기 최소 1,000만 대가 이 서버들이 막히면 원격 제어를 잃을 수 있다고도 추정합니다. 이는 구글의 추정이며 모두 XCPE에서 온 것은 아닙니다. 공개된 지도에는 거의 모든 대륙에 기기가 있고 브라질과 동남아시아가 특히 두드러집니다.
어떻게 하면 좋을까
구글은 네트워크가 해체됐으므로 피해 기기를 안전하게 쓸 수 있을 것이라고 말합니다. 그래도 연결 기기는 믿을 만한 브랜드에서만 사고(인증 파트너 목록 확인), 앱은 신뢰할 수 있는 스토어에서만 설치하고, Play 프로텍트를 켜 두고, “인터넷 공유”나 “안 쓰는 대역폭”에 돈을 준다는 앱을 조심하라고 권합니다. 이런 불법 네트워크가 커지는 주된 경로이기 때문입니다.
TV 박스나 안드로이드 TV가 있는데 걱정된다면, 어디서 왔는지와 어떤 앱이 깔려 있는지 확인해 볼 좋은 때입니다. MBTECNIC은 매일 쓰는 기기의 보안도 기술을 돌보는 일의 일부라고 생각해 이런 소식을 꼼꼼히 챙깁니다.