Google démantèle un botnet caché dans 1,3 million de box TV Android TV
En bref: Le groupe de renseignement sur les menaces de Google a coupé XCPE, un réseau logé dans le firmware de box TV certifiées et que, selon son enquête, le fabricant lui-même aurait monté pour gagner de l’argent.
Le groupe de renseignement sur les menaces de Google (GTIG) a annoncé le 2 novembre avoir démantelé XCPE, un botnet qui vivait à l’intérieur de plus de 1,3 million de box TV Android TV, y compris des appareils certifiés par Google. Selon son enquête, Videostrong Technology, un fabricant chinois, l’a développé et exploité volontairement pour gagner de l’argent.
Comment il fonctionnait de l’intérieur
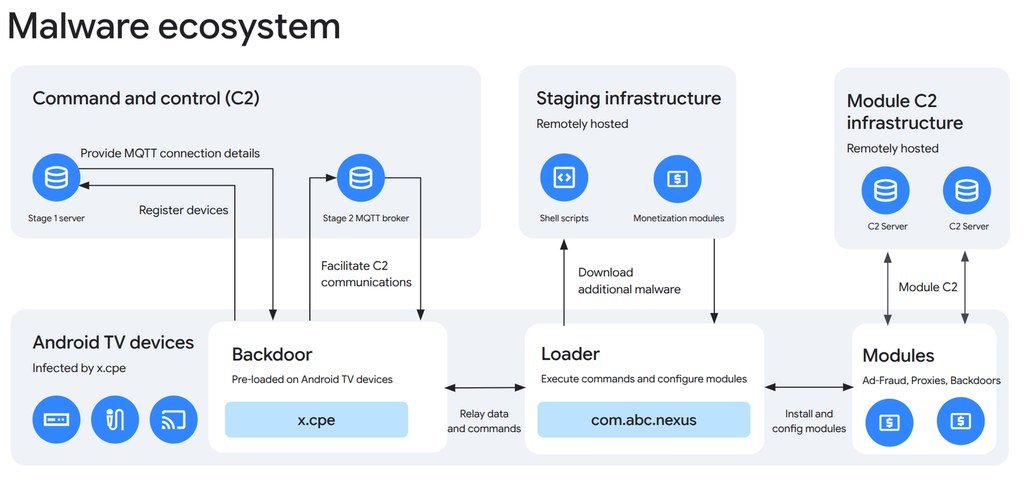
Le code était installé dès l’usine, dans le firmware, avec des droits système (le niveau le plus élevé d’Android) et des noms comme x.cpe ou com.oemservice. Si quelqu’un le supprimait, il se réinstallait tout seul au redémarrage depuis la partition /oem/. Il désactivait aussi Google Play Protect avant de télécharger d’autres modules et recevait ses ordres par une connexion MQTT permanente.
Ce que les attaquants pouvaient faire
Avec cette porte ouverte, ils pouvaient installer des applications en silence, exécuter des commandes avec des droits d’administrateur, cartographier le réseau domestique, capturer l’écran, simuler des frappes au clavier et ouvrir un terminal à distance sur l’appareil.
Comment ils gagnaient de l’argent
Videostrong vendait l’accès à d’autres criminels, qui chargeaient leurs propres modules. Certains utilisaient la connexion internet de l’utilisateur comme point de sortie pour le trafic d’autrui (les «proxys résidentiels»); d’autres commettaient de la fraude publicitaire avec des applications invisibles qui envoyaient de fausses impressions. Google a trouvé jusqu’à trois programmes de proxy sur un même appareil, et le même code est aussi apparu dans des appareils de télésanté, des karaokés et de l’affichage dynamique.
Ce qu’a fait Google
Google a engagé des actions en justice contre les domaines et serveurs que Videostrong utilisait pour contrôler le réseau et contre ceux de plus d’une douzaine de familles de malwares chargées par cette porte. Il a aussi interdit à Videostrong et à ses futures filiales de fabriquer ou de vendre des appareils certifiés, et a changé sa façon de vérifier le firmware des Android TV certifiés. Il a reconnu que le code obscurci se chargeait après le premier démarrage, ce qui lui faisait échapper aux tests.
L’opération a été menée avec la police nationale japonaise, Lumen, HUMAN Security, Plume, Synthient et TrendAI. Google estime en outre qu’au moins 10 millions d’appareils supplémentaires, infectés par des modules d’affiliés, pourraient perdre le contrôle à distance après la chute de ces serveurs; c’est son estimation, et tous ne viennent pas de XCPE. La carte qu’il a publiée montre des appareils sur presque tous les continents, avec le Brésil et l’Asie du Sud-Est parmi les zones les plus marquées.
Que faire
Google affirme qu’avec le réseau démantelé, les appareils touchés devraient pouvoir être utilisés sans risque. Il recommande tout de même de n’acheter des appareils connectés que chez des marques reconnues (et de consulter sa liste de partenaires certifiés), de n’installer des applications que depuis des boutiques fiables, de laisser Play Protect activé et de se méfier des applis qui paient pour «partager sa connexion» ou pour la «bande passante inutilisée», la principale voie de croissance de ces réseaux illégaux.
Si vous avez une box TV ou une Android TV et un doute, c’est le bon moment de vérifier d’où elle vient et quelles applications y sont installées. Chez MBTECNIC, nous suivons de près ces nouvelles, car la sécurité des appareils que vous utilisez chaque jour fait aussi partie du soin de votre technologie.