Google, 1,3 milyon Android TV kutusuna gizlenmiş botnet’i çökertti
Kısaca: Google’ın Tehdit İstihbaratı Grubu, sertifikalı TV kutularının yazılımında yaşayan ve soruşturmaya göre üreticinin kendisinin para kazanmak için kurduğu XCPE ağını kesti.
Google’ın Tehdit İstihbaratı Grubu (GTIG), 2 Kasım’da Google sertifikalı cihazlar dahil 1,3 milyondan fazla Android TV kutusunun içinde yaşayan XCPE botnet’ini çökerttiğini duyurdu. Soruşturmaya göre Çinli üretici Videostrong Technology, bunu para kazanmak için bilerek geliştirdi ve işletti.
İçeriden nasıl çalışıyordu
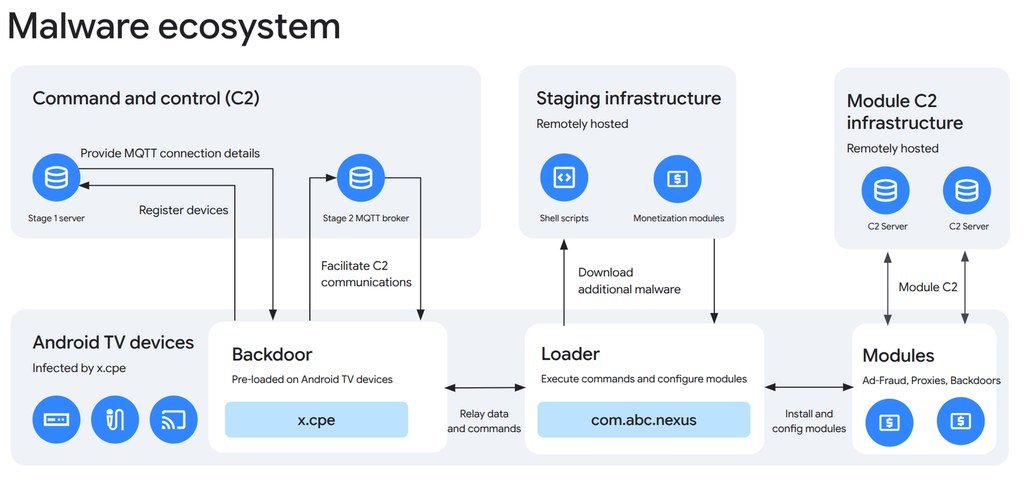
Kod, fabrikadan itibaren bellenimde kuruluydu; sistem yetkileriyle (Android’in en yüksek seviyesi) ve x.cpe ya da com.oemservice gibi adlarla çalışıyordu. Biri silerse, cihaz yeniden başlatıldığında /oem/ bölümünden kendiliğinden yeniden kuruluyordu. Ayrıca başka modülleri indirmeden önce Google Play Protect’i kapatıyor ve komutları kalıcı bir MQTT bağlantısıyla alıyordu.
Saldırganlar neler yapabiliyordu
Bu açık kapıyla uygulamaları sessizce kurabilir, yönetici yetkisiyle komut çalıştırabilir, ev ağını haritalayabilir, ekranı yakalayabilir, tuş vuruşlarını taklit edebilir ve cihazda uzak bir kabuk açabiliyorlardı.
Nasıl para kazanıyorlardı
Videostrong erişimi, kendi modüllerini yükleyen başka suçlulara satıyordu. Kimileri kullanıcının internet bağlantısını başkalarının trafiği için çıkış noktası olarak kullanıyordu (konut proxy’leri denen yöntem); kimileri de sahte gösterim gönderen görünmez uygulamalarla reklam sahtekârlığı yapıyordu. Google tek bir cihazda en fazla üç proxy programı buldu; aynı kod tele-sağlık cihazlarında, karaoke makinelerinde ve dijital tabelalarda da çıktı.
Google ne yaptı
Videostrong’un ağı yönetmek için kullandığı alan adları ve sunucular ile bu kapıdan yüklenen bir düzineden fazla zararlı yazılım ailesinin sunucularına karşı yasal işlem başlattı. Ayrıca Videostrong’un ve gelecekteki iştiraklerinin sertifikalı cihaz üretmesini veya satmasını yasakladı, sertifikalı Android TV’lerin bellenimini doğrulama yöntemini değiştirdi. Google, gizlenmiş kodun ilk açılıştan sonra yüklendiğini ve bu yüzden testlerden kaçtığını kabul etti.
Operasyon; Japonya Ulusal Polis Teşkilatı, Lumen, HUMAN Security, Plume, Synthient ve TrendAI ile birlikte yürütüldü. Google ayrıca, ortak suçluların modülleriyle enfekte olmuş en az 10 milyon cihazın daha, bu sunucular kapanınca uzaktan kontrolü kaybedebileceğini tahmin ediyor; bu Google’ın kendi tahmini ve hepsi XCPE kaynaklı değil. Yayımladığı harita neredeyse her kıtada cihaz gösteriyor; Brezilya ve Güneydoğu Asya en çok işaretlenen bölgeler arasında.
Ne yapmalı
Google, ağ çökertildiği için etkilenen cihazların kullanımının güvenli olması gerektiğini söylüyor. Yine de bağlı cihazları yalnızca tanınmış markalardan almayı (ve sertifikalı ortak listesine bakmayı), uygulamaları yalnızca güvenilir mağazalardan kurmayı, Play Protect’i açık tutmayı ve «interneti paylaşmak» ya da «kullanılmayan bant genişliği» için ödeme yapan uygulamalara şüpheyle yaklaşmayı öneriyor; bu yasa dışı ağların büyümesinin ana yolu bu.
Bir TV kutunuz ya da Android TV’niz varsa ve kafanızda soru işareti kaldıysa, nereden geldiğine ve hangi uygulamaların kurulu olduğuna bakmak için iyi bir zaman. MBTECNIC olarak bu haberleri yakından izliyoruz; çünkü her gün kullandığınız cihazların güvenliği de teknolojinize iyi bakmanın bir parçası.