Google smantella una botnet nascosta in 1,3 milioni di TV box con Android TV
In breve: Il Threat Intelligence Group di Google ha fermato XCPE, una rete nascosta nel firmware di TV box certificati che, secondo l’indagine, il produttore stesso avrebbe creato per guadagnare.
Il Threat Intelligence Group di Google (GTIG) ha annunciato il 2 novembre di aver smantellato XCPE, una botnet che viveva dentro più di 1,3 milioni di TV box con Android TV, compresi dispositivi con certificazione Google. Secondo l’indagine, Videostrong Technology, un produttore cinese, l’ha sviluppata e gestita di proposito per guadagnare.
Come funzionava dall’interno
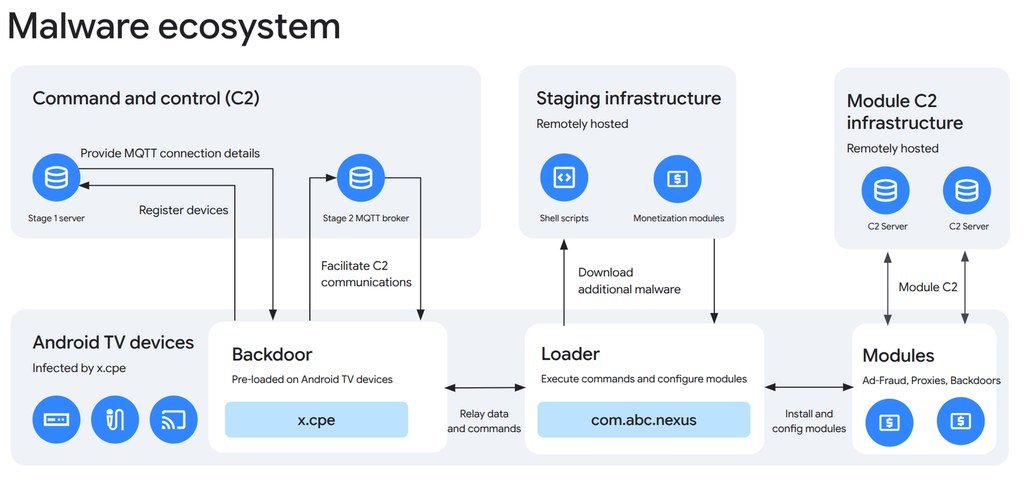
Il codice era installato in fabbrica, nel firmware, con permessi di sistema (il livello più alto di Android) e nomi come x.cpe o com.oemservice. Se qualcuno lo cancellava, si reinstallava da solo al riavvio dalla partizione /oem/. Inoltre disattivava Google Play Protect prima di scaricare altri moduli e riceveva ordini tramite una connessione MQTT permanente.
Cosa potevano fare gli attaccanti
Con quella porta aperta potevano installare app senza avvisare, eseguire comandi con privilegi di amministratore, mappare la rete domestica, catturare lo schermo, simulare la pressione di tasti e aprire una shell remota sul dispositivo.
Come guadagnavano
Videostrong vendeva l’accesso ad altri criminali, che caricavano i propri moduli. Alcuni usavano la connessione internet dell’utente come uscita per il traffico altrui (i cosiddetti proxy residenziali); altri facevano frode pubblicitaria con app invisibili che inviavano impression false. Google ha trovato fino a tre programmi proxy sullo stesso dispositivo, e lo stesso codice è comparso anche in dispositivi di telemedicina, karaoke e cartellonistica digitale.
Cosa ha fatto Google
Ha avviato azioni legali contro i domini e i server che Videostrong usava per controllare la rete e contro quelli di più di una dozzina di famiglie di malware caricate da quella porta. Ha inoltre vietato a Videostrong e alle sue future filiali di produrre o vendere dispositivi certificati e ha cambiato il modo in cui verifica il firmware degli Android TV certificati. Ha ammesso che il codice offuscato si caricava dopo il primo avvio, sfuggendo così ai test.
L’operazione è stata condotta con la Polizia nazionale giapponese, Lumen, HUMAN Security, Plume, Synthient e TrendAI. Google stima inoltre che almeno altri 10 milioni di dispositivi, infettati da moduli degli affiliati, potrebbero perdere il controllo remoto dopo la caduta di quei server; è una sua stima e non tutti derivano da XCPE. La mappa che ha pubblicato mostra dispositivi in quasi tutti i continenti, con Brasile e Sud-est asiatico tra le aree più segnate.
Cosa conviene fare
Google assicura che, con la rete smantellata, i dispositivi colpiti dovrebbero essere sicuri da usare. Consiglia comunque di acquistare dispositivi connessi solo da marchi affidabili (e di controllare la sua lista di partner certificati), di installare app solo da store affidabili, di tenere attivo Play Protect e di diffidare delle app che pagano per «condividere internet» o per la «banda inutilizzata», la via principale con cui crescono queste reti illegali.
Se hai un TV box o un Android TV e hai dei dubbi, questo è un buon momento per controllare da dove viene e quali app ha installate. In MBTECNIC seguiamo da vicino queste notizie perché la sicurezza dei dispositivi che usi ogni giorno fa parte della cura della tua tecnologia.