غوغل تُفكّك شبكة بوت نت مخبّأة في 1.3 مليون جهاز Android TV
باختصار: قطعت مجموعة استخبارات التهديدات في غوغل شبكة XCPE التي كانت تعيش في البرنامج الثابت لأجهزة تلفاز معتمدة، والتي يقول التحقيق إن الشركة المصنّعة نفسها أنشأتها لتحقيق الربح.
أعلنت مجموعة استخبارات التهديدات في غوغل (GTIG) في 2 نوفمبر أنها فكّكت XCPE، وهي شبكة بوت نت كانت تعيش داخل أكثر من 1.3 مليون جهاز Android TV، بما في ذلك أجهزة حاصلة على اعتماد غوغل. وبحسب التحقيق، فإن الشركة الصينية Videostrong Technology طوّرتها وشغّلتها عمدًا لتحقيق الربح.
كيف كانت تعمل من الداخل
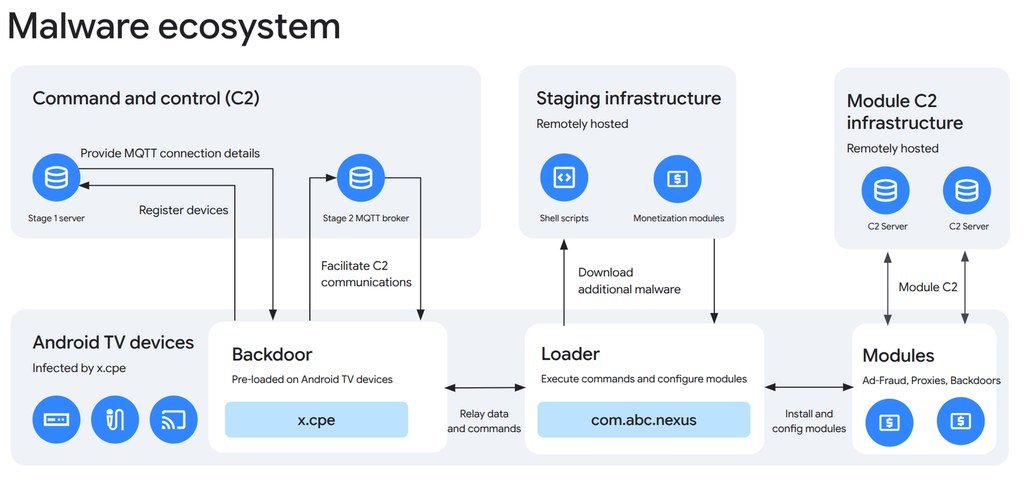
كان الكود مثبّتًا من المصنع داخل البرنامج الثابت، بصلاحيات النظام (أعلى مستوى في أندرويد) وبأسماء مثل x.cpe أو com.oemservice. وإذا حذفه أحدهم أعاد تثبيت نفسه عند إعادة التشغيل من القسم /oem/. كما كان يُعطّل Google Play Protect قبل تنزيل وحدات أخرى، ويتلقى الأوامر عبر اتصال MQTT دائم.
ماذا كان بوسع المهاجمين فعله
عبر هذا الباب المفتوح كان بإمكانهم تثبيت التطبيقات بصمت، وتنفيذ أوامر بصلاحيات المسؤول، ورسم خريطة لشبكة المنزل، والتقاط الشاشة، ومحاكاة ضغطات المفاتيح، وفتح سطر أوامر عن بُعد على الجهاز.
كيف كانوا يربحون
كانت Videostrong تبيع الوصول إلى مجرمين آخرين يحمّلون وحداتهم الخاصة. بعضهم استخدم اتصال المستخدم بالإنترنت كمنفذ لحركة بيانات الآخرين (ما يُسمى وكلاء سكنيين)، وآخرون مارسوا الاحتيال الإعلاني بتطبيقات غير مرئية ترسل مشاهدات مزيفة. وجدت غوغل حتى ثلاثة برامج وكيل على جهاز واحد، كما ظهر الكود نفسه في أجهزة الطب عن بُعد وأجهزة الكاريوكي ولوحات العرض الرقمية.
ماذا فعلت غوغل
اتخذت إجراءات قانونية ضد النطاقات والخوادم التي استخدمتها Videostrong للتحكم بالشبكة، وضد خوادم أكثر من اثنتي عشرة عائلة من البرمجيات الخبيثة التي كانت تُحمَّل عبر هذا الباب. كما منعت Videostrong وشركاتها التابعة المستقبلية من تصنيع أو بيع أجهزة معتمدة، وغيّرت طريقة التحقق من البرنامج الثابت في أجهزة Android TV المعتمدة. واعترفت بأن الكود المُعمّى كان يُحمَّل بعد أول تشغيل فيتفادى الاختبارات.
جرت العملية بالتعاون مع الشرطة الوطنية اليابانية وLumen وHUMAN Security وPlume وSynthient وTrendAI. وتقدّر غوغل أيضًا أن عشرة ملايين جهاز إضافي على الأقل، مصابة بوحدات تابعة لمجرمين شركاء، قد تفقد التحكم عن بُعد بعد سقوط تلك الخوادم؛ وهذا تقدير غوغل نفسها، وليست كلها من XCPE. وتُظهر الخريطة التي نشرتها أجهزة في معظم القارات تقريبًا، مع بروز البرازيل وجنوب شرق آسيا بين المناطق الأكثر تلوينًا.
ما الذي ينبغي فعله
تؤكد غوغل أنه بعد تفكيك الشبكة ينبغي أن تصبح الأجهزة المتضررة آمنة للاستخدام. ومع ذلك تنصح بشراء الأجهزة المتصلة من علامات معروفة فقط (ومراجعة قائمة شركائها المعتمدين)، وتثبيت التطبيقات من متاجر موثوقة فقط، وإبقاء Play Protect مفعّلًا، والحذر من التطبيقات التي تدفع مقابل «مشاركة الإنترنت» أو «عرض النطاق غير المستخدم»، فهي الطريق الرئيسي لنمو هذه الشبكات غير القانونية.
إذا كان لديك جهاز TV Box أو Android TV وراودك الشك، فهذا وقت مناسب لمعرفة مصدره والتطبيقات المثبّتة عليه. في MBTECNIC نتابع هذه الأخبار عن كثب لأن أمان الأجهزة التي تستخدمها كل يوم جزء من العناية بتقنيتك.