谷歌捣毁藏在130万台安卓电视盒子里的僵尸网络
要点: 谷歌威胁情报小组切断了XCPE——一个藏在认证电视盒子固件中的网络,调查显示制造商本身为牟利而搭建了它。
谷歌威胁情报小组(GTIG)在11月2日宣布,已捣毁XCPE。这是一个藏在超过130万台安卓电视盒子里的僵尸网络,其中包括获得谷歌认证的设备。据调查,中国制造商Videostrong Technology有意开发并运营了它,目的是牟利。
它在内部如何运作
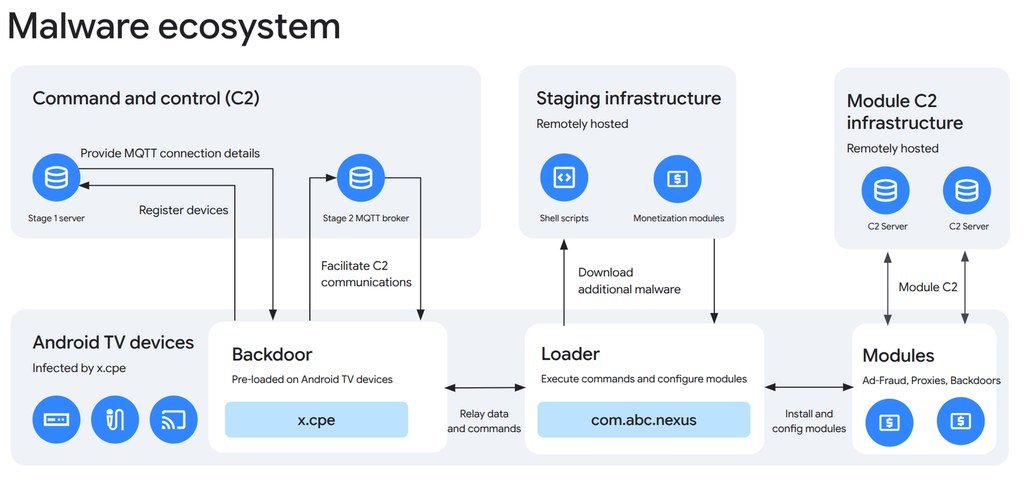
这段代码在出厂时就装在固件里,拥有系统级权限(安卓的最高级别),名称如x.cpe或com.oemservice。如果有人把它删除,设备重启后它会从/oem/分区自动重新安装。它还会在下载其他模块之前关闭Google Play Protect,并通过一个持续的MQTT连接接收指令。
攻击者能做什么
有了这扇敞开的门,他们可以悄悄安装应用、以管理员权限执行命令、扫描家庭网络、截取屏幕、模拟键盘输入,并在设备上打开远程命令行。
他们如何赚钱
Videostrong把访问权限卖给其他犯罪分子,后者加载自己的模块。有人把用户的网络当作转发他人流量的出口(所谓住宅代理);也有人利用看不见的应用发送虚假展示量,进行广告欺诈。谷歌发现同一台设备上最多有三个代理程序,相同的代码还出现在远程医疗设备、卡拉OK设备和数字标牌中。
谷歌做了什么
谷歌对Videostrong用来控制网络的域名和服务器,以及通过这扇门加载的十多个恶意软件家族的控制域名采取了法律行动。同时禁止Videostrong及其未来的子公司制造或销售认证设备,并改变了对认证安卓电视固件的校验方式。谷歌承认,经过混淆的代码在首次开机后才加载,因而躲过了测试。
此次行动与日本国家警察厅、Lumen、HUMAN Security、Plume、Synthient和TrendAI共同完成。谷歌还估计,至少还有1000万台被合作伙伴模块感染的设备,可能在这些服务器被关闭后失去远程控制;这是谷歌自己的估算,并非全部来自XCPE。其公布的地图显示,设备几乎遍及各大洲,巴西和东南亚属于标注较深的地区。
该怎么做
谷歌表示,网络被瓦解后,受影响的设备应当可以安全使用。不过它仍建议:只从知名品牌购买联网设备(并查看其认证合作伙伴名单),只从可信商店安装应用,保持Play Protect开启,并警惕那些付钱让你“共享网络”或出让“闲置带宽”的应用,这是此类非法网络扩张的主要途径。
如果你有电视盒子或安卓电视而心存疑虑,现在正是查看它的来源和已安装应用的好时机。在MBTECNIC,我们密切关注这类新闻,因为你每天使用的设备的安全,也是照看好你的科技产品的一部分。