Google уничтожил ботнет, спрятанный в 1,3 млн приставок с Android TV
Коротко: Группа анализа угроз Google отключила XCPE — сеть, жившую в прошивке сертифицированных ТВ-приставок и, по данным расследования, созданную самим производителем ради заработка.
Группа анализа угроз Google (GTIG) объявила 2 ноября, что ликвидировала XCPE — ботнет, живший внутри более 1,3 млн приставок с Android TV, включая устройства с сертификатом Google. По данным расследования, китайский производитель Videostrong Technology создал и использовал его намеренно, чтобы зарабатывать деньги.
Как он работал изнутри
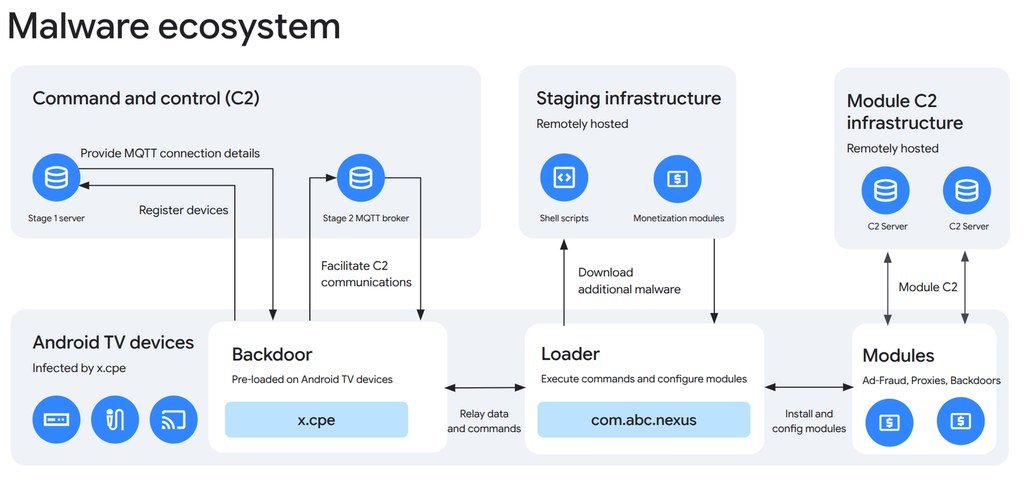
Код был установлен ещё на заводе, в прошивке, с системными правами (высший уровень в Android) и именами вроде x.cpe или com.oemservice. Если его удаляли, он сам устанавливался заново при перезагрузке из раздела /oem/. Кроме того, он отключал Google Play Protect перед загрузкой других модулей и получал команды по постоянному соединению MQTT.
Что могли делать злоумышленники
Через эту открытую дверь можно было незаметно устанавливать приложения, выполнять команды с правами администратора, составлять карту домашней сети, снимать экран, имитировать нажатия клавиш и открывать удалённую консоль на устройстве.
Как они зарабатывали
Videostrong продавала доступ другим преступникам, которые загружали свои модули. Одни использовали интернет-соединение владельца как выходной узел для чужого трафика (так называемые резидентные прокси), другие занимались рекламным мошенничеством с помощью невидимых приложений, отправлявших фальшивые показы. Google нашла до трёх прокси-программ на одном устройстве, а тот же код обнаружили и в телемедицинских устройствах, караоке-системах и цифровых вывесках.
Что сделала Google
Компания начала судебные действия против доменов и серверов, которыми Videostrong управляла сетью, и против доменов более десятка семейств вредоносных программ, загружавшихся через эту дверь. Она также запретила Videostrong и её будущим дочерним компаниям выпускать и продавать сертифицированные устройства и изменила порядок проверки прошивки сертифицированных Android TV. Google признала, что обфусцированный код загружался после первого запуска и так обходил тесты.
Операция проведена вместе с Национальным полицейским агентством Японии, Lumen, HUMAN Security, Plume, Synthient и TrendAI. Google также оценивает, что ещё не менее 10 млн устройств, заражённых модулями партнёров-злоумышленников, могут лишиться удалённого управления после отключения этих серверов; это её собственная оценка, и не все они связаны с XCPE. На опубликованной карте видны устройства почти на всех континентах, причём Бразилия и Юго-Восточная Азия — среди самых выделенных областей.
Что делать
Google заверяет, что после ликвидации сети пострадавшие устройства должны быть безопасны для использования. Тем не менее компания советует покупать подключаемые устройства только у известных брендов (и сверяться со списком сертифицированных партнёров), устанавливать приложения лишь из надёжных магазинов, не отключать Play Protect и с осторожностью относиться к приложениям, которые платят за «раздачу интернета» или «неиспользуемый трафик» — это главный способ роста таких нелегальных сетей.
Если у вас есть ТВ-приставка или Android TV и остались сомнения, сейчас самое время проверить, откуда она взялась и какие приложения на ней установлены. В MBTECNIC мы внимательно следим за такими новостями: безопасность устройств, которыми вы пользуетесь каждый день, — тоже часть заботы о вашей технике.