Google、130万台のAndroid TVボックスに潜んでいたボットネットを壊滅
ひとことで言うと: GoogleのThreat Intelligence Groupが、認証済みTVボックスのファームウェアに潜んでいたネットワーク「XCPE」を遮断。調査では、メーカー自身が金儲けのために構築したとされています。
GoogleのThreat Intelligence Group(GTIG)は11月2日、130万台を超えるAndroid TVボックス(Google認証済みの機器を含む)に潜んでいたボットネット「XCPE」を壊滅させたと発表しました。調査によると、中国のメーカーVideostrong Technologyが、金儲けのために意図的に開発・運用していたといいます。
内部での仕組み
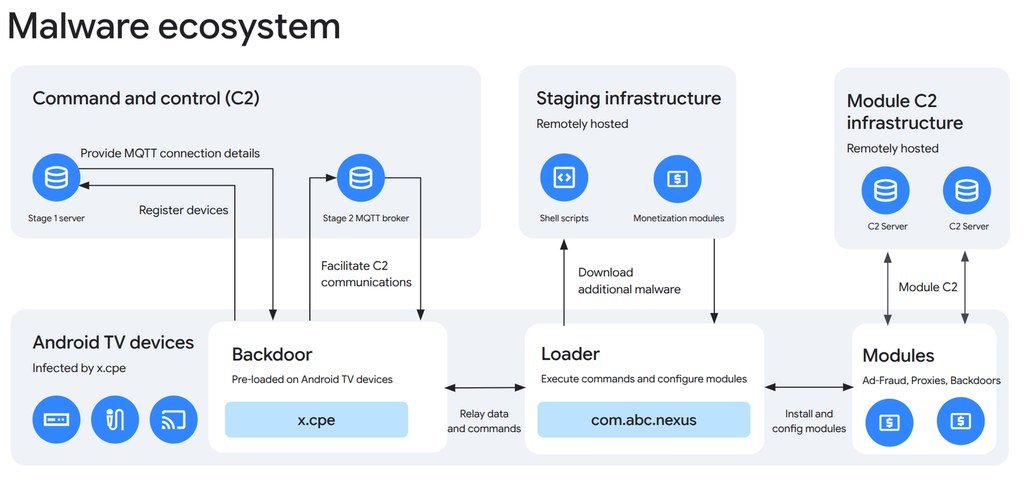
コードは出荷時からファームウェアに組み込まれ、システム権限(Androidで最高レベル)で動作し、x.cpeやcom.oemserviceといった名前でした。削除しても、再起動すると/oem/パーティションから自動的に再インストールされます。さらに、他のモジュールをダウンロードする前にGoogle Play Protectを無効にし、常時接続のMQTT通信で指示を受け取っていました。
攻撃者にできたこと
この開いた扉を使えば、アプリを黙ってインストールしたり、管理者権限でコマンドを実行したり、家庭内ネットワークを調べたり、画面を撮影したり、キー入力を偽装したり、機器上でリモートシェルを開いたりできました。
どうやって稼いでいたか
Videostrongはアクセス権を他の犯罪者に販売し、彼らが独自のモジュールを読み込んでいました。ユーザーのインターネット回線を他人の通信の出口に使うもの(いわゆるレジデンシャルプロキシ)や、見えないアプリで偽のインプレッションを送る広告詐欺などです。Googleは1台に最大3つのプロキシプログラムを確認し、同じコードは遠隔医療機器、カラオケ機器、デジタルサイネージにも見つかりました。
Googleがしたこと
Videostrongがネットワークの制御に使っていたドメインやサーバー、そしてこの扉から読み込まれていた十数種のマルウェアファミリーの制御先に対して法的措置を取りました。また、Videostrongと今後の子会社が認証済み機器を製造・販売することを禁止し、認証済みAndroid TVのファームウェア検証方法も変更しました。難読化されたコードが初回起動後に読み込まれ、テストをすり抜けていたことも認めています。
作戦は日本の警察庁、Lumen、HUMAN Security、Plume、Synthient、TrendAIと共同で行われました。Googleはさらに、アフィリエイトのモジュールに感染した少なくとも1000万台が、これらのサーバーの停止でリモート制御を失う可能性があると見積もっています。これはGoogleの推定で、すべてがXCPE由来とは限りません。公開された地図では、ほぼすべての大陸に機器があり、ブラジルと東南アジアが特に目立ちます。
取るべき対策
Googleは、ネットワークが解体されたため、影響を受けた機器は安全に使えるはずだとしています。それでも、接続機器は信頼できるブランドからのみ購入し(認証パートナー一覧も確認)、アプリは信頼できるストアからのみインストールし、Play Protectを有効にしておき、「インターネットを共有」や「未使用の帯域」にお金を払うアプリには警戒するよう勧めています。これらが違法ネットワーク拡大の主な経路だからです。
TVボックスやAndroid TVをお使いで不安な方は、今が入手経路とインストール済みアプリを確認する良い機会です。MBTECNICは、毎日使う機器の安全も大切なテクノロジーのケアだと考え、こうしたニュースを注視しています。